בעלי עסקים נותנים גישה לאתר הרבה יותר פעמים ממה שהם חושבים: למפתח, למעצבת, לאיש SEO, למנהל קמפיינים, לספק סליקה, לאוטומציות, לתוספים, לפלטפורמות דיוור ולפעמים גם לעובדים זמניים. כל גישה כזו יכולה לעזור לעסק לזוז מהר, אבל אם היא לא מנוהלת נכון היא עלולה להפוך לסיכון אמיתי.
ניהול הרשאות וגישה באתר הוא לא רק עניין טכני. הוא משפיע על אבטחה, בעלות על נכסים, רציפות עסקית, מדידה, קמפיינים, SEO ואפילו על היכולת שלכם להחליף ספק בלי להיתקע. הבעיה היא שבמקרים רבים הרשאות נפתחות מהר כדי לפתור משימה דחופה, אבל אף אחד לא סוגר אותן אחר כך.
החדשות הטובות: לא צריך להפוך למומחי סייבר כדי להתנהל נכון. צריך שיטה פשוטה, תיעוד מסודר, חלוקת תפקידים ברורה ובקרה קבועה.
למה הרשאות באתר הן סיכון עסקי ולא רק טכני
כשמדברים על אבטחת אתר, רוב בעלי העסקים חושבים על פריצות, וירוסים או תוספים לא מעודכנים. בפועל, אחת מנקודות הכשל הנפוצות היא דווקא הרשאות מיותרות או לא מתועדות. לפי OWASP Top 10, כשלי בקרת גישה הם אחת מקטגוריות הסיכון המרכזיות באפליקציות ואתרים.
המשמעות פשוטה: אם לא ברור מי יכול לערוך תוכן, לשנות תגיות מדידה, לגשת לדאטה של לקוחות, להחליף DNS או להתקין תוסף, העסק חשוף לשגיאות, לתלות בספקים ולפעמים גם לנזק ישיר.
דמיינו כמה תרחישים נפוצים. עובד שעזב עדיין מחזיק גישה לאתר. פרילנסר שקיבל הרשאת אדמין כדי לתקן באג קטן עדיין יכול למחוק עמודים. ספק קמפיינים משנה תגיות ב-Google Tag Manager בלי תיעוד, ופתאום ההמרות נספרות כפול. חברת בניית אתרים פתחה את הדומיין בחשבון שלה, והעסק לא באמת שולט בנכס.
אלו לא תרחישים נדירים. הם קורים דווקא בעסקים שגדלים, מחברים עוד כלים, עובדים עם כמה ספקים במקביל ומנסים לבנות מערכת שיווק יעילה.
קודם כל: להבין אילו סוגי גישה קיימים
לא כל הרשאה לאתר היא אותו דבר. יש הבדל גדול בין גישה לכתיבת מאמר בבלוג לבין גישה ל-DNS, בין צפייה בדוחות GA4 לבין ניהול מלא ב-Google Tag Manager, ובין עריכת עמוד מוצר לבין גישה לסליקה.
הטבלה הבאה עוזרת לעשות סדר:
| סוג גישה | למה היא משמשת | רמת סיכון | למי בדרך כלל נותנים |
|---|---|---|---|
| בעלות על דומיין ו-DNS | שליטה בכתובת האתר, רשומות מייל, הפניות ושרתים | גבוהה מאוד | בעל העסק או גורם ניהולי קבוע |
| אחסון ושרת | קבצי אתר, בסיס נתונים, גיבויים וסביבת פיתוח | גבוהה מאוד | מפתח בכיר או חברת תחזוקה אמינה |
| אדמין במערכת האתר | התקנת תוספים, שינוי תבניות, ניהול משתמשים | גבוהה | מנהל אתר, מפתח, בעלים טכני |
| עורך תוכן | עריכת עמודים, מאמרים, תמונות ועדכוני תוכן | בינונית | כותב תוכן, איש SEO, מנהל שיווק |
| מדידה ותגיות | GA4, GTM, פיקסלים, אירועי המרה | גבוהה | מנהל קמפיינים, אנליסט, איש מדידה |
| מערכות פרסום | Google Ads, Meta, LinkedIn, TikTok | גבוהה | מנהל קמפיינים או צוות שיווק |
| CRM, אימייל ו-SMS | לידים, לקוחות, הסכמות ואוטומציות | גבוהה | מנהל שיווק, תפעול, ספק אוטומציות |
| סליקה ומשלוחים | תשלומים, הזמנות, החזרים ופרטי לקוחות | גבוהה מאוד | בעלים, מנהל תפעול, גורם מורשה בלבד |
הטעות הנפוצה היא לתת לכולם את ההרשאה הכי גבוהה כי זה חוסך זמן. בפועל, זה חוסך כמה דקות היום ועלול לעלות שעות או ימים של תיקון בהמשך.
עקרונות בסיס לניהול הרשאות בלי סיכונים
הבעלות תמיד נשארת אצל העסק
הדומיין, האחסון, האתר, חשבונות הפרסום, Google Analytics, Google Tag Manager, Search Console, CRM ומערכות דיוור צריכים להיות בבעלות העסק. ספקים יכולים לקבל גישה, אבל הם לא אמורים להיות הבעלים היחידים של הנכס.
זה חשוב במיוחד כשעובדים עם ספקי בניית אתרים, קידום אתרים אורגני, ניהול קמפיינים דיגיטליים או אוטומציות שיווק. אם הספק פתח עבורכם נכס בתוך החשבון שלו, אתם עלולים לגלות בהמשך שאין לכם שליטה מלאה בדאטה, בהיסטוריה או בהגדרות.
אם אתם עדיין לא בטוחים איפה כל הנכסים הדיגיטליים שלכם נמצאים, כדאי להתחיל מ-צ׳ק ליסט לניהול נכסים דיגיטליים במקום אחד.
נותנים את ההרשאה המינימלית שנדרשת
העיקרון נקרא Least Privilege, כלומר כל אדם מקבל רק את הגישה שהוא צריך כדי לבצע את העבודה שלו. כותב תוכן לא צריך גישה ל-DNS. מנהל קמפיינים לא תמיד צריך להיות אדמין באתר. מעצבת לא חייבת גישה לסליקה.
זה לא נועד להקשות על ספקים, אלא להגן על כולם. כשכל אחד עובד באזור האחריות שלו, קל יותר לזהות תקלות, להחזיר שינויים אחורה ולמנוע שגיאות לא מכוונות.
לא משתפים סיסמת אדמין אחת
שיתוף סיסמת אדמין הוא אחד ההרגלים המסוכנים ביותר בניהול אתר. ברגע שכמה אנשים משתמשים באותו משתמש, אי אפשר לדעת מי ביצע שינוי, קשה לבטל גישה לאדם ספציפי, וכל דליפה של הסיסמה מסכנת את כל האתר.
במקום זה, יוצרים משתמש אישי לכל אדם או ספק. אם הספק סיים לעבוד, מוחקים או משביתים את המשתמש שלו בלבד. כך נשארת היסטוריית פעולות ברורה יותר והשליטה חוזרת לעסק.
מפעילים אימות דו-שלבי בכל מקום אפשרי
אימות דו-שלבי או MFA הוא שכבת הגנה בסיסית לחשבונות חשובים. גם אם סיסמה דולפת, התוקף עדיין צריך גורם אימות נוסף. CISA ממליצה על שימוש ב-MFA כאחד הצעדים החשובים להגנה על חשבונות.
העדיפות היא להשתמש באפליקציית אימות או מפתח אבטחה, ולא להסתמך רק על SMS כשיש אפשרויות חזקות יותר. בכל מקרה, MFA עדיף בהרבה על סיסמה בלבד.
מתעדים מי קיבל גישה, למה ומתי מסירים אותה
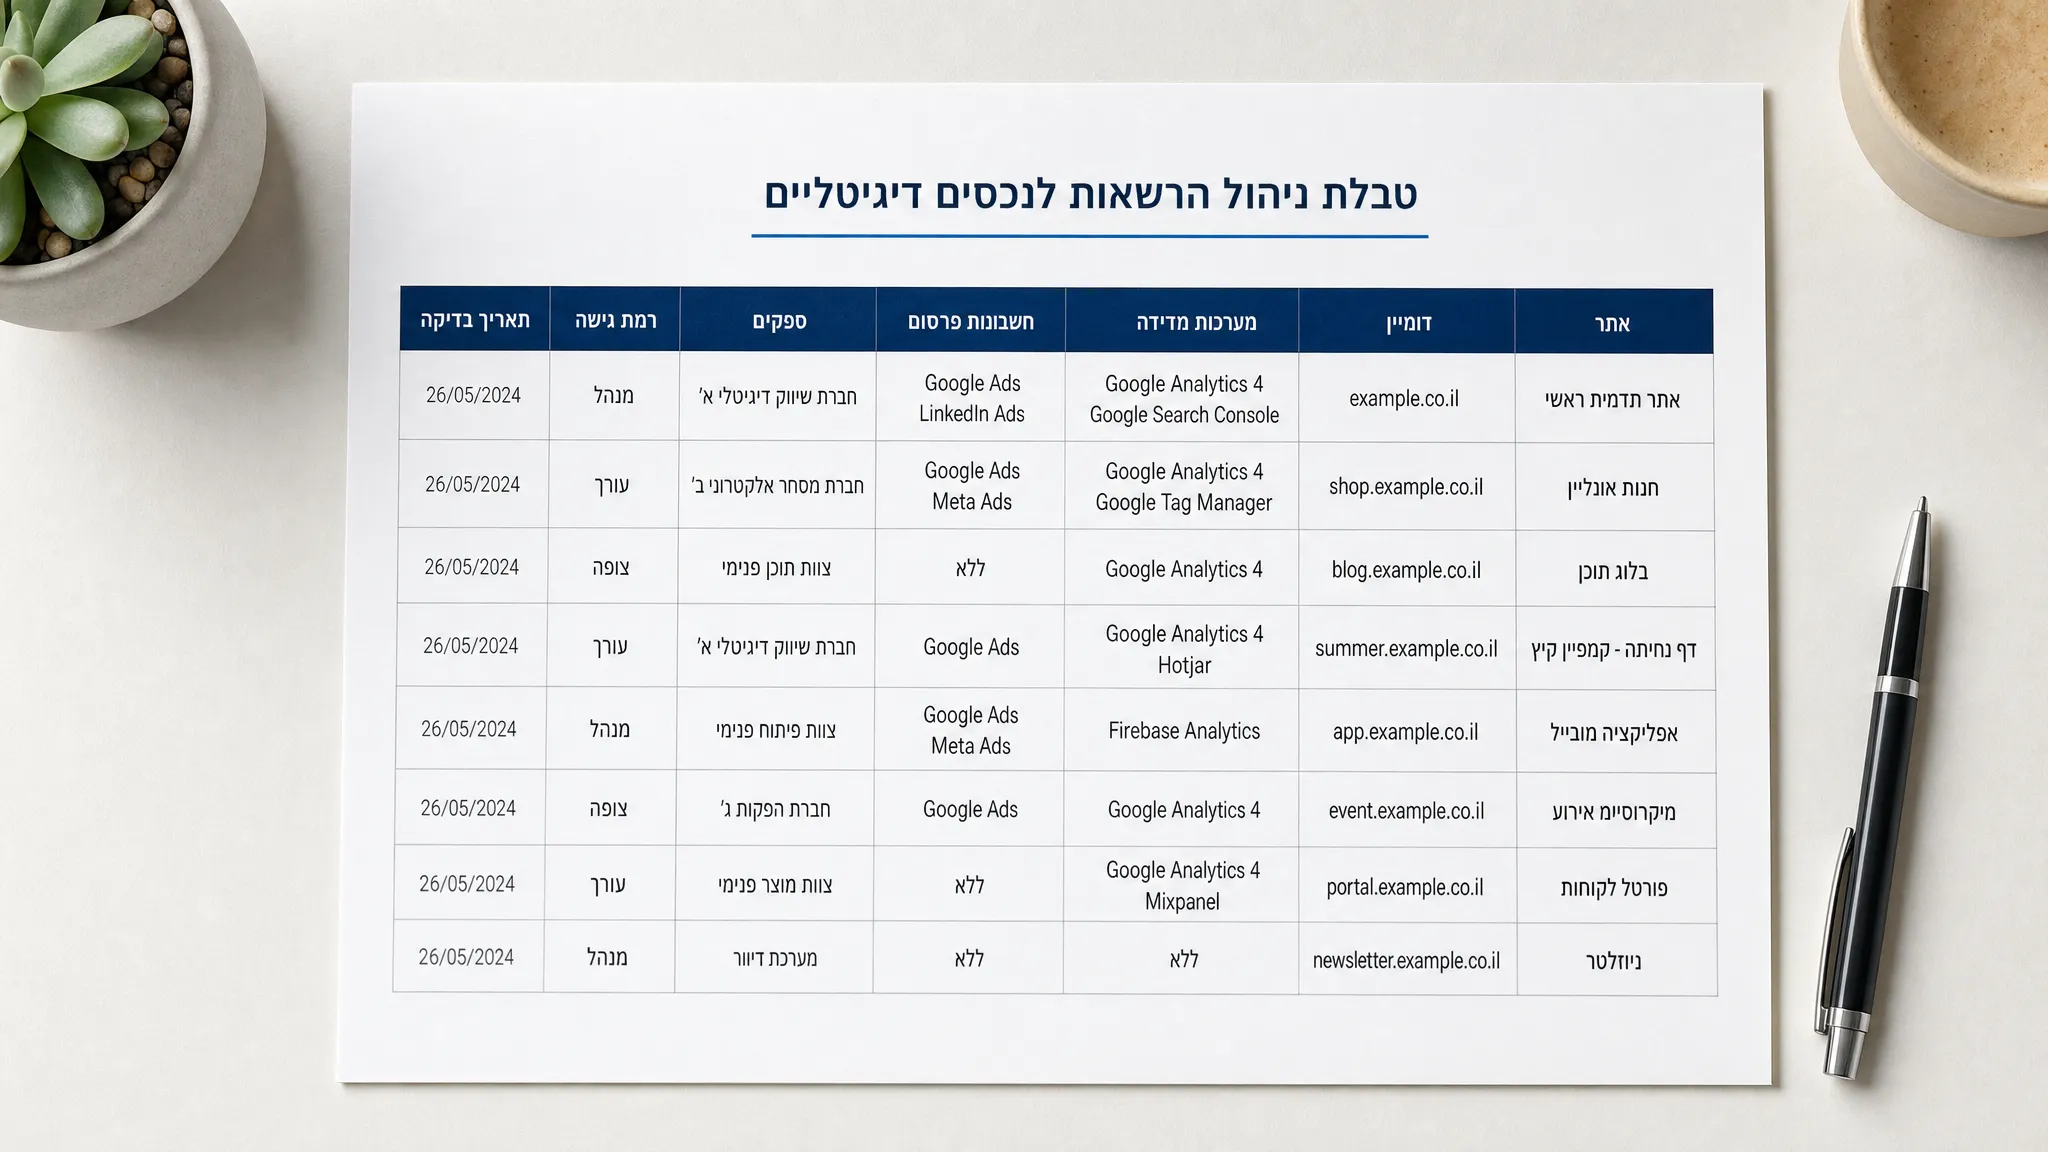
ניהול הרשאות טוב לא נשען על זיכרון. צריך קובץ או מערכת פשוטה עם שם האדם, המערכת שאליה קיבל גישה, רמת ההרשאה, סיבת הגישה, תאריך מתן הגישה ותאריך בדיקה או הסרה.
זה נשמע בירוקרטי, אבל בפועל זה חוסך כאוס. במיוחד כשיש אתר, קמפיינים, SEO, אוטומציות, דפי נחיתה וספקים שונים.
איך לתת גישה לספק בלי לסכן את האתר
לפני שנותנים גישה, כדאי לעצור לרגע ולשאול מה בדיוק הספק צריך לעשות. לא ברמת משפט כללי כמו צריך לתקן את האתר, אלא ברמת פעולה: לערוך עמוד, להטמיע תג מדידה, לבדוק טופס, להוסיף אירוע המרה, לעדכן תוסף, לחבר אפליקציה או לבנות אוטומציה.
רק אחרי שמבינים את המשימה, מחליטים איזו מערכת רלוונטית ואיזו הרשאה מינימלית תספיק.
צ׳ק ליסט קצר לפני פתיחת גישה:
- מה המשימה המדויקת שהספק צריך לבצע?
- לאילו מערכות הוא חייב גישה בפועל?
- האם אפשר לתת הרשאת צפייה במקום הרשאת עריכה?
- האם יש תאריך סיום ברור לגישה?
- האם הגישה כוללת נתוני לקוחות או פרטי תשלום?
- מי אחראי לבדוק את העבודה לפני פרסום?
- מי מסיר את הגישה בסיום?
באתרי WordPress, לדוגמה, אפשר לתת תפקידים כמו עורך, מחבר או מנהל, בהתאם לצורך. ב-Shopify יש ניהול הרשאות לפי פעולות. במערכות Google אפשר להגדיר רמות גישה שונות, כמו צפייה, עריכה או ניהול. ברוב הפלטפורמות המודרניות כבר אין סיבה לתת גישה מלאה לכל משימה.
אם הספק מתעקש לקבל אדמין מלא בלי להסביר למה, זה דגל אדום. לפעמים באמת נדרשת הרשאה גבוהה, אבל היא צריכה להיות זמנית, מתועדת ומוסרת בסיום.
איפה הרשאות באתר פוגשות שיווק ומדידה
ניהול הרשאות לא שייך רק לאבטחת מידע. הוא משפיע ישירות על שיווק דיגיטלי לעסקים. מנהל קמפיינים צריך לפעמים גישה לעמודי נחיתה, ל-GTM, ל-GA4, לחשבונות פרסום ולטפסים. איש SEO צריך גישה למערכת התוכן, ל-Search Console ולפעמים לקבצים טכניים. ספק אוטומציות צריך גישה לטפסים, CRM, Email & SMS Marketing וכלי אינטגרציה.
כשכל הגישות האלה מנוהלות בלי תהליך, דברים נשברים. אירועי המרה נשלחים פעמיים. טפסים מפסיקים להעביר לידים. עמודים חשובים משתנים בלי בדיקת SEO. פיקסלים נמחקים. קמפיינים רצים עם מדידה לא תקינה.
זו גם הסיבה שניהול הרשאות צריך להיות חלק מתהליך ניהול אתר בלי כאוס ולא פעולה חד פעמית.
תהליך פתיחת גישה וסגירת גישה
הדרך הכי פשוטה לצמצם סיכונים היא לבנות תהליך קבוע. לא משנה אם מדובר באתר קטן, חנות אונליין או אתר תוכן גדול, אותה לוגיקה עובדת.
| שלב | מה עושים | למה זה חשוב |
|---|---|---|
| בקשת גישה | מגדירים משימה, מערכת נדרשת ורמת הרשאה | מונע פתיחת גישה רחבה מדי |
| אישור | בעל נכס או מנהל שיווק מאשר את ההרשאה | יוצר אחריות ברורה |
| פתיחה | יוצרים משתמש אישי, לא משתפים סיסמה קיימת | מאפשר מעקב והסרה נקודתית |
| עבודה | מתעדים שינויים משמעותיים, במיוחד במדידה וקוד | מקל על QA ותיקון תקלות |
| בדיקה | בודקים שהמשימה בוצעה בלי לפגוע באתר | מצמצם תקלות לפני קמפיינים |
| סגירה | מסירים או מצמצמים גישה בסיום העבודה | מונע הרשאות פתוחות ללא צורך |
| תיעוד | מעדכנים מקור אמת עם סטטוס ההרשאה | שומר על סדר לטווח ארוך |
השלב שהכי נוטים לדלג עליו הוא סגירת הגישה. ספק סיים פרויקט, קמפיין הסתיים, עובד עבר תפקיד, אבל ההרשאות נשארות. אחרי שנה כבר קשה לדעת מי באמת צריך מה.
לכן מומלץ לבצע בדיקת הרשאות קבועה כחלק מ-תחזוקת אתרים חודשית.
הרשאות מיוחדות שדורשות זהירות גבוהה
יש מערכות שבהן טעות קטנה עלולה לגרום נזק גדול במיוחד. דומיין ו-DNS הם הדוגמה הבולטת. שינוי רשומה לא נכון יכול להפיל אתר, לשבש מיילים או לפגוע באימותים של מערכות שיווק. לכן גישה מלאה לדומיין צריכה להיות מוגבלת מאוד.
גם Google Tag Manager הוא אזור רגיש. הוא נראה כמו כלי שיווקי, אבל בפועל הוא יכול להריץ סקריפטים באתר, לשנות מדידה ולהשפיע על ביצועים. גישה לעריכה ופרסום ב-GTM צריכה להינתן רק למי שמבין את ההשלכות ועובד עם סביבת בדיקה וגרסאות.
באתרי איקומרס, הרשאות לסליקה, הזמנות, החזרים ונתוני לקוחות צריכות להינתן בזהירות מיוחדת. לא כל מי שעורך עמוד מוצר צריך לראות הזמנות או לבצע החזרים.
גם אפליקציות ותוספים הם סוג של הרשאה. כשמחברים אפליקציה לשופיפיי, וורדפרס או CRM, היא יכולה לקבל גישה ללקוחות, מוצרים, הזמנות, קבצים או סקריפטים. לפני התקנה כדאי לבדוק מה האפליקציה מבקשת, מי עומד מאחוריה והאם היא באמת נחוצה. בנושא הזה שווה לקרוא גם את המדריך על מה לבדוק לפני שמחברים אפליקציות לשופיפיי.
טעויות נפוצות בניהול הרשאות וגישה באתר
| טעות | למה היא מסוכנת | איך לתקן |
|---|---|---|
| כולם מקבלים אדמין | כל שינוי קטן יכול לפגוע באתר כולו | להגדיר תפקידים לפי צורך אמיתי |
| משתמש אחד לכולם | אין מעקב אחרי מי ביצע פעולה | ליצור משתמש אישי לכל אדם |
| הדומיין אצל הספק | העסק תלוי בגורם חיצוני לנכס קריטי | להעביר בעלות לחשבון עסקי |
| אין MFA | סיסמה דולפת מספיקה להשתלטות | להפעיל אימות דו-שלבי בכל חשבון חשוב |
| לא מסירים עובדים שעזבו | הרשאות נשארות פתוחות חודשים | לבנות תהליך Offboarding קבוע |
| אין תיעוד של GTM | קשה לדעת מי שינה מדידה ומתי | לעבוד עם גרסאות, שמות ותיעוד |
| מתקינים תוספים בלי בדיקה | תוספים יכולים לפתוח גישה רחבה | לבדוק צורך, מוניטין והרשאות מראש |
רוב הטעויות האלה לא נובעות מחוסר מקצועיות, אלא מחוסר תהליך. ברגע שיש תהליך, גם צוות קטן יכול להתנהל בצורה בטוחה בהרבה.
שגרת בקרה מומלצת פעם בחודש
לא צריך לבדוק הרשאות כל יום. כן צריך להפוך את זה להרגל קבוע. פעם בחודש או לפחות פעם ברבעון, עברו על המשתמשים והמערכות המרכזיות ובדקו מי עדיין צריך גישה.
בדיקה חודשית בסיסית כוללת:
- מעבר על משתמשים במערכת האתר והסרת משתמשים לא פעילים.
- בדיקת הרשאות באחסון, דומיין ו-DNS.
- מעבר על משתמשים ב-GA4, GTM, Search Console וחשבונות פרסום.
- בדיקה שמופעל MFA בחשבונות קריטיים.
- בדיקת אפליקציות, תוספים ואינטגרציות שכבר לא בשימוש.
- וידוא שהגישה של ספקים זמניים נסגרה או צומצמה.
- עדכון מסמך הנכסים וההרשאות של העסק.
אם יש קמפיינים פעילים, השקות או שינויים באתר, כדאי לבצע בדיקה גם לפני עלייה לאוויר. הרשאה לא נכונה או שינוי לא מתועד יכולים לפגוע במדידה בדיוק בזמן שבו אתם משקיעים כסף בתנועה.
מה עושים אם כבר יש בלגן בהרשאות?
אם אתם לא יודעים למי יש גישה, אל תנסו לתקן הכל בבת אחת. התחילו מהנכסים הקריטיים ביותר: דומיין, אחסון, מערכת האתר, חשבונות Google, חשבונות פרסום, סליקה ו-CRM.
בשלב הראשון, ודאו שהעסק הוא הבעלים של הנכסים המרכזיים. בשלב השני, הפעילו MFA. בשלב השלישי, צרו רשימת משתמשים והרשאות. בשלב הרביעי, הסירו גישות לא נחוצות. בשלב החמישי, הגדירו תהליך קבוע קדימה.
אם אתם עובדים עם כמה ספקים, מומלץ להודיע מראש שמבצעים סדר בהרשאות ולא מדובר בחוסר אמון. להפך, ספקים מקצועיים יעריכו תהליך מסודר כי הוא מגן גם עליהם.
שאלות נפוצות
מי צריך להיות אדמין באתר? ברוב המקרים רק בעל העסק, מנהל אתר קבוע או מפתח אחראי צריכים הרשאת אדמין מלאה. ספקים זמניים צריכים לקבל הרשאה לפי משימה, ורצוי להגביל אותה בזמן.
האם מותר לתת לספק את סיסמת המנהל שלי? עדיף שלא. הדרך הנכונה היא ליצור משתמש אישי לספק עם ההרשאה הנדרשת. כך אפשר לעקוב אחרי פעולות ולהסיר גישה בלי להחליף סיסמה לכל המערכת.
כל כמה זמן כדאי לבדוק הרשאות באתר? לעסק פעיל מומלץ לבצע בדיקה חודשית קצרה ובדיקה עמוקה יותר אחת לרבעון. בנוסף, חשוב לבדוק הרשאות אחרי סיום פרויקט, החלפת ספק או עזיבת עובד.
האם ניהול הרשאות קשור גם ל-SEO וקמפיינים? כן. גישה לא נכונה יכולה לשנות עמודים, למחוק תגיות, לשבור מדידה, לפגוע בהפניות או לשבש אירועי המרה. לכן הרשאות הן חלק מהתשתית של קידום אתרים אורגני ופרסום ממומן.
מה עושים אם ספק מחזיק את הדומיין או חשבון האנליטיקס אצלו? כדאי לבקש העברת בעלות או לפחות גישת בעלים לחשבון עסקי שלכם. אם יש חוזה, בדקו מה הוגדר לגבי בעלות על נכסים ודאטה. במקרים מורכבים, מומלץ להתייעץ עם גורם מקצועי מתאים.
רוצים לעשות סדר בהרשאות בלי לעצור את השיווק?
ניהול הרשאות טוב לא אמור להאט את העסק. הוא אמור לאפשר לצוותים ולספקים לעבוד מהר יותר, עם פחות טעויות ופחות תלות באנשים ספציפיים.
ב-Brandbuilder's Collective אנחנו מסתכלים על האתר כחלק ממערכת שיווק שלמה: נכסים דיגיטליים, מדידה, קמפיינים, SEO, אוטומציות וספקים. אם אתם רוצים לעשות סדר בגישות, להבין מי שולט במה ולבנות תהליך עבודה בטוח יותר, אפשר להתחיל מאבחון קצר של הנכסים וההרשאות הקיימים.
צרו קשר עם Brandbuilder's Collective ונבנה יחד תהליך שמגן על האתר בלי לפגוע בקצב העבודה השיווקי.