אתר וורדפרס עסקי כמעט אף פעם לא מנוהל על ידי אדם אחד בלבד. יש בעל עסק, בונה אתרים, כותב תוכן, איש SEO, מנהל קמפיינים, מפתח, מעצב, ולפעמים גם מערכת דיוור, CRM או ספק אוטומציות. כל אחד מהם צריך גישה למשהו, אבל לא כולם צריכים גישה להכל.
כאן מתחילות רוב הבעיות. כדי לחסוך זמן, נותנים לכולם משתמש מנהל. כדי לא להתעסק עם פתיחת משתמשים, חולקים סיסמה אחת. כדי לסיים משימה דחופה, משאירים גישה זמנית פתוחה חודשים אחרי שהעבודה הסתיימה. זה נוח בטווח הקצר, אבל מסוכן מאוד לאבטחה, ליציבות האתר, למדידה ול-SEO.
ניהול נכון של הרשאות באתר וורדפרס לא דורש להיות מומחה סייבר. הוא דורש סדר, הבנה בסיסית של תפקידי משתמשים, ותהליך קבוע לפתיחה, בדיקה וסגירה של גישות. במדריך הזה נעבור על הדרך המעשית לעשות את זה בלי לסכן את האתר.
למה הרשאות באתר וורדפרס הן לא עניין טכני בלבד
הרשאות הן חלק מהניהול העסקי של האתר. משתמש עם גישה גבוהה מדי יכול למחוק עמוד שירות, לשנות קישורים קבועים, לכבות תוסף SEO, לפגוע בטפסי לידים, לשבור קוד מעקב או לחשוף מידע רגיש של לקוחות. גם אם אף אחד לא מתכוון להזיק, טעות אנוש מספיקה כדי ליצור נזק.
באתרים שמחוברים לקמפיינים ממומנים, ניוזלטרים, אוטומציות שיווק ומדידה מתקדמת, הסיכון אפילו גדול יותר. שינוי קטן בטופס, בפיקסל, בדף נחיתה או בהפניה יכול לגרום לקמפיין לעבוד פחות טוב בלי שאף אחד יבין מיד למה.
העיקרון המרכזי הוא פשוט: כל אדם צריך לקבל רק את הגישה הדרושה לו לביצוע העבודה, ורק למשך הזמן שבו הוא באמת צריך אותה. זהו עיקרון ההרשאה המינימלית, והוא מוכר גם בעולמות אבטחת מידע ובקרת גישה, למשל בהנחיות של OWASP בנושא Access Control.
אם אתם רוצים מסגרת רחבה יותר לניהול גישות בכל הנכסים הדיגיטליים של העסק, לא רק בוורדפרס, כדאי להכיר גם את המדריך על ניהול הרשאות וגישה באתר בלי סיכונים.
קודם כל להבין את תפקידי המשתמשים בוורדפרס
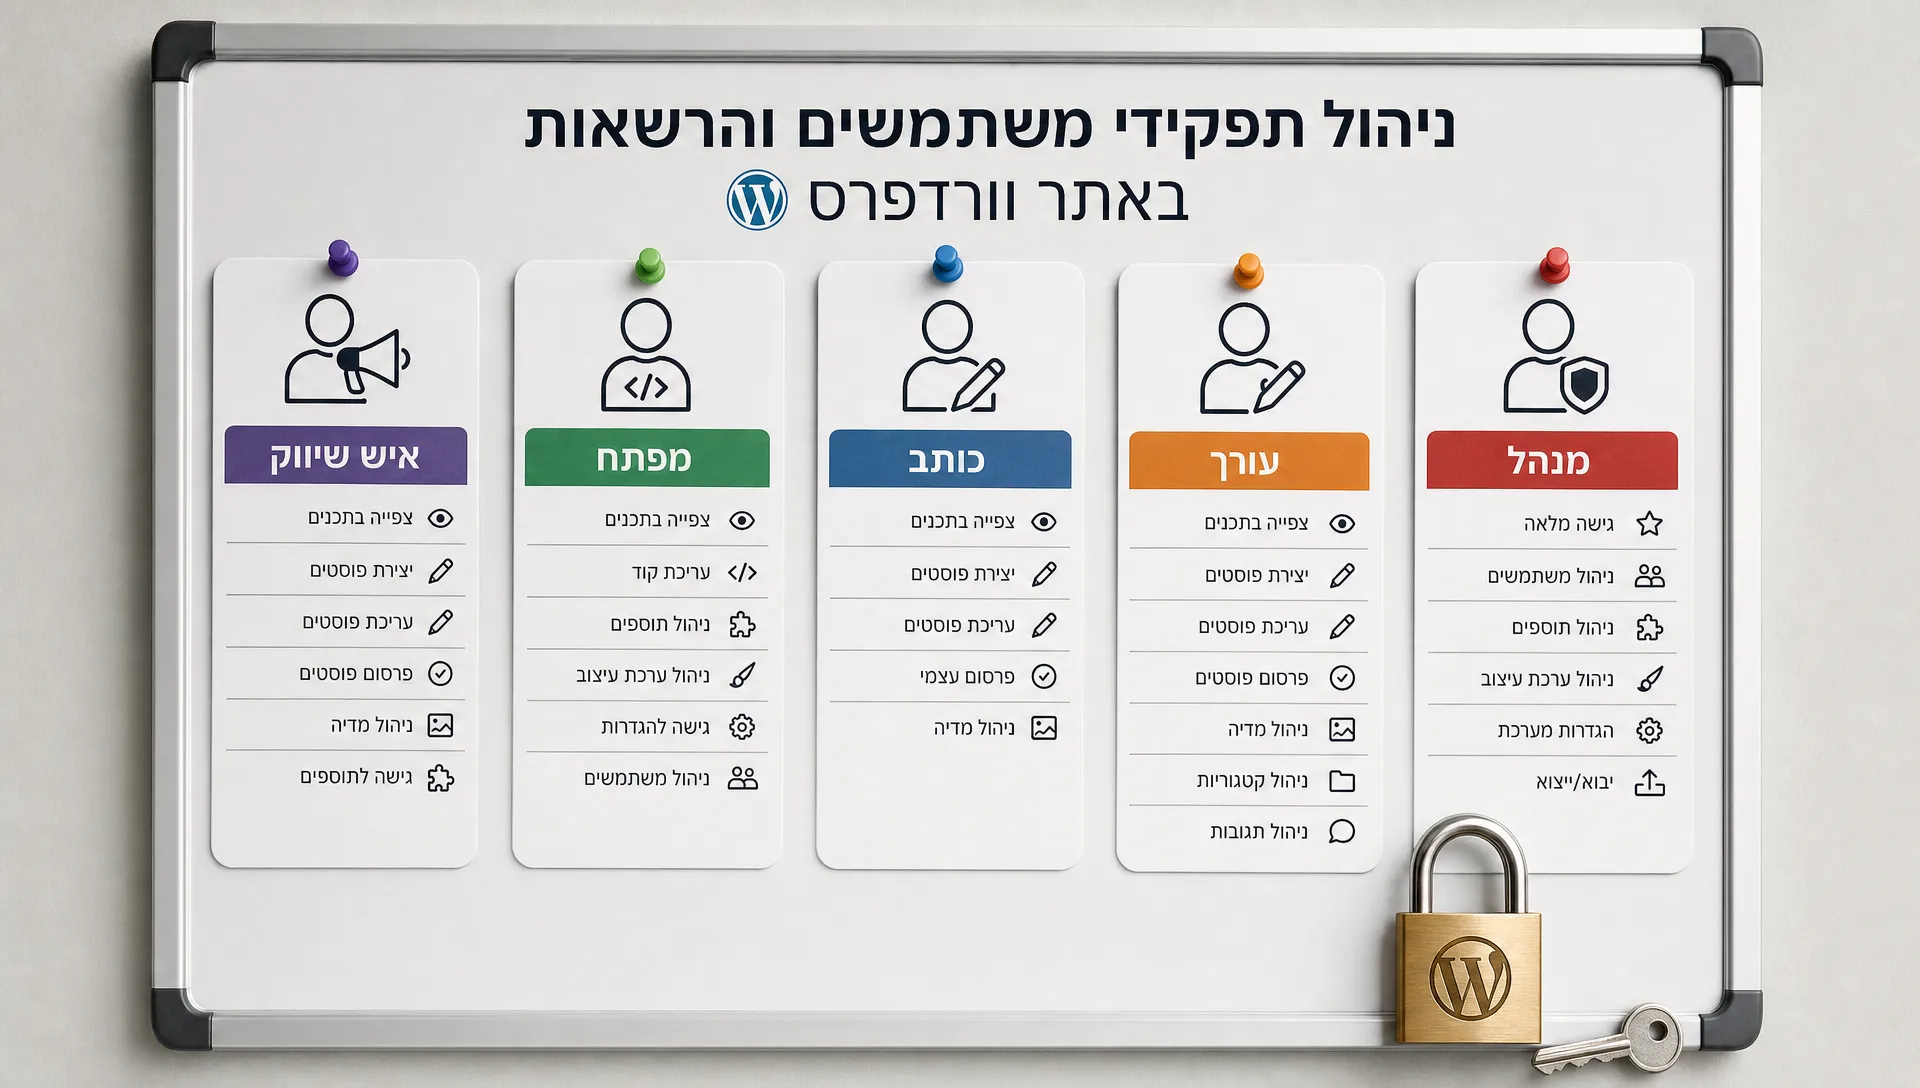
וורדפרס מגיעה עם מערכת תפקידים מובנית. כל תפקיד כולל יכולות שונות, למשל פרסום פוסטים, עריכת עמודים, ניהול תוספים או שינוי הגדרות מערכת. לפי התיעוד הרשמי של WordPress, אלו התפקידים המרכזיים שכדאי להכיר:
| תפקיד | למי הוא מתאים בדרך כלל | מה חשוב לדעת |
|---|---|---|
| Administrator | בעל האתר, מנהל טכני, מפתח או ספק תחזוקה מרכזי | הרשאה מלאה כמעט לכל דבר באתר. לתת רק למי שחייב גישה מלאה. |
| Editor | מנהל תוכן, עורך מקצועי, אחראי בלוג | יכול לערוך ולפרסם תכנים של אחרים. לא מתאים למי שצריך רק לכתוב טיוטות. |
| Author | כותב תוכן שמפרסם תכנים בשם עצמו | יכול לנהל את הפוסטים שלו. לרוב בטוח יותר מ-Editor. |
| Contributor | כותב שמגיש טיוטות לאישור | מתאים לעבודה עם פרילנסרים או כותבים חדשים. |
| Subscriber | משתמש רשום ללא יכולות ניהול משמעותיות | מתאים לאתרים עם אזור משתמשים, לא לניהול האתר. |
| Shop Manager | מנהל חנות באתרי WooCommerce | יכול לנהל הזמנות ומוצרים, אבל לא חייב להיות מנהל אתר מלא. |
חשוב להבין שתוספים יכולים להוסיף תפקידים והרשאות משלהם. תוסף SEO, תוסף חנות, תוסף טפסים או תוסף קורסים יכולים לפתוח יכולות נוספות. לכן לא מספיק להסתכל רק על התפקיד הכללי. צריך לבדוק מה אותו משתמש מסוגל לעשות בפועל בתוך האתר.
עקרונות בסיסיים לארגון הרשאות בלי סיכונים
לפני שפותחים משתמש חדש, כדאי לעבוד לפי כמה כללים פשוטים. הם יחסכו הרבה תקלות ויאפשרו לכם לנהל את האתר בצורה מקצועית גם כאשר כמה ספקים עובדים עליו במקביל.
- משתמש אישי לכל אדם: לא משתמשים במשתמש כללי כמו admin, marketing או office שמספר אנשים חולקים. לכל אדם צריך להיות חשבון משלו.
- הרשאה מינימלית: לא נותנים Administrator כברירת מחדל. מתחילים מההרשאה הנמוכה ביותר שמאפשרת לבצע את העבודה.
- גישה זמנית כשאפשר: ספק שמגיע למשימה נקודתית לא צריך גישה קבועה לנצח. קבעו תאריך בדיקה או סגירה מראש.
- אימות דו שלבי: למשתמשים עם גישה ניהולית מומלץ להפעיל אימות דו שלבי, במיוחד אם הם יכולים להתקין תוספים או לשנות הגדרות.
- בלי עבודה מסוכנת ישירות באתר החי: שינויים בתבנית, תוספים, קוד או מבנה חשוב כדאי לבדוק קודם בסביבת staging אם קיימת.
הנקודה האחרונה קריטית במיוחד. הרשאה גבוהה באתר חי היא כמו מפתח לחנות בזמן שהיא פתוחה ללקוחות. לפעמים זה נחוץ, אבל לא כך נכון לבצע ניסויים.
איך למפות מי צריך גישה למה
לפני פתיחת הרשאות באתר וורדפרס, עצרו לחמש דקות וכתבו מה כל בעל תפקיד באמת צריך לעשות. המיפוי הזה הופך החלטות מעורפלות להחלטות ברורות.
| בעל תפקיד | מה הוא צריך לבצע | הרשאה אפשרית | הערת זהירות |
|---|---|---|---|
| כותב תוכן | כתיבת מאמרים וטיוטות | Contributor או Author | אם צריך אישור לפני פרסום, עדיף Contributor. |
| עורך תוכן | עריכת מאמרים, העלאת תמונות, פרסום | Editor | לא חייב גישת Administrator. |
| איש SEO | עריכת מטא דאטה, בדיקת אינדוקס, תוכן ועמודים | Editor או תפקיד ייעודי של תוסף SEO | לפעמים נדרשת גישה גבוהה לזמן קצר להגדרות תוסף. |
| מנהל קמפיינים | בדיקת דפי נחיתה, טפסים, תגיות ומדידה | לרוב אין צורך במנהל אתר מלא | לעיתים עדיף לתת גישה ל-GTM או למערכת המדידה במקום לוורדפרס. |
| מפתח | תיקון קוד, תוספים, תבניות, באגים | Administrator זמני או גישה לסביבת פיתוח | להימנע משינויים ישירים באתר חי ללא גיבוי. |
| מנהל חנות | ניהול מוצרים, מלאי והזמנות | Shop Manager | לא לתת גישה לתוספים ולהגדרות אם אין צורך. |
המיפוי הזה גם עוזר לנהל שיחה מקצועית עם ספקים. במקום לשאול האם אתה צריך גישה לאתר, שאלו מה בדיוק אתה צריך לבצע. אם התשובה היא רק לערוך מאמרים, אין סיבה לתת הרשאת מנהל.
תהליך מומלץ לפתיחת משתמש חדש בוורדפרס
פתיחת משתמש נשמעת כמו פעולה קטנה, אבל כדאי להפוך אותה לתהליך קבוע. כך תימנעו מהחלטות אקראיות ותשמרו על שליטה גם כשהאתר גדל.
- הגדירו את מטרת הגישה: כתבו במשפט אחד למה המשתמש צריך להיכנס לאתר ומה המשימה שלו.
- בחרו את התפקיד הנמוך ביותר שמתאים: אם המשתמש יכול לבצע את העבודה כ-Author, אין צורך להפוך אותו ל-Editor או Administrator.
- פתחו משתמש אישי עם אימייל אמיתי: אל תשתמשו בסיסמאות משותפות ואל תעבירו חשבון מאדם לאדם.
- דרשו סיסמה חזקה ואימות דו שלבי: במיוחד למנהלים, עורכים, מפתחים ואנשים עם גישה לטפסים או נתונים.
- הגדירו תוקף לגישה: אם מדובר בספק חיצוני או פרויקט זמני, רשמו ביומן תאריך לבדיקה או סגירה.
- בצעו גיבוי לפני פעולות רגישות: לפני התקנת תוסף, שינוי תבנית או עריכת קוד, ודאו שיש דרך לחזור אחורה.
- תעדו מי קיבל מה: גם טבלה פשוטה בגוגל שיטס עדיפה על זיכרון בעל פה.
תיעוד הוא לא בירוקרטיה מיותרת. הוא מאפשר לכם לדעת מי יכול לבצע שינויים באתר, מי עדיין צריך גישה, ומי כבר לא אמור להיות שם.
הרשאות לאנשי שיווק, SEO ומדידה
באתרים עסקיים, אנשי שיווק צריכים גישה לא רק לוורדפרס אלא גם למערכות חיצוניות: Google Analytics, Google Tag Manager, Google Ads, Meta Business Manager, מערכת דיוור, CRM וכלי אוטומציה. הטעות הנפוצה היא לפתור הכל דרך הרשאת מנהל באתר. זה לא תמיד נכון.
למשל, מנהל קמפיינים שרוצה לבדוק המרות לא בהכרח צריך גישה לעריכת תבניות או תוספים. לפעמים הוא צריך גישה ל-GTM, לדף הנחיתה הספציפי, לטופס או לדוחות המדידה. איש SEO עשוי להזדקק לעריכת כותרות, תיאורים, קישורים פנימיים ותוכן, אבל לא בהכרח להתקנת תוספים חדשים.
כאשר משיקים אתר חדש או מבצעים שינוי משמעותי בדפי נחיתה, חשוב במיוחד לשמור על רצף מדידה. שינוי בהרשאות, בטפסים או בתגיות יכול לשבש נתונים. אם אתם לקראת השקה, מומלץ לעבור גם על המדריך שמסביר איך לעלות לאוויר עם אתר בלי לפגוע במדידה.
מתי להשתמש בתוספים לניהול הרשאות
ברוב האתרים הקטנים והבינוניים, תפקידי ברירת המחדל של וורדפרס מספיקים. אבל יש מצבים שבהם צריך שליטה עדינה יותר. לדוגמה, עורך תוכן שצריך לערוך רק סוג תוכן מסוים, מנהל חנות שלא אמור לראות דוחות מסוימים, או איש SEO שצריך לגשת להגדרות מסוימות בלי לקבל שליטה מלאה על האתר.
במצבים כאלה אפשר לשקול תוסף לניהול תפקידים ויכולות. עם זאת, צריך להיזהר. תוסף כזה משפיע על שכבת גישה רגישה מאוד באתר. לפני שמתקינים אותו באתר חי, בדקו שהוא מתוחזק, תואם לגרסת וורדפרס שלכם, ויש לכם גיבוי עדכני.
כלל טוב: אל תיצרו תפקידים מורכבים רק כי אפשר. צרו תפקיד מותאם רק כאשר יש צורך תפעולי ברור שחוזר על עצמו. אחרת, אתם עלולים להפוך את מערכת ההרשאות למסובכת מדי לניהול.
איך לסגור גישות בצורה מסודרת
סגירת הרשאות חשובה לא פחות מפתיחתן. ספק שסיים עבודה, עובד שעזב, כותב תוכן שכבר לא פעיל או משתמש בדיקה שנשכח, כולם הופכים לסיכון אם החשבון נשאר פתוח.
במקום להיזכר בזה רק כשיש תקלה, הכניסו בדיקת משתמשים לשגרת התחזוקה של האתר. זה מתאים במיוחד לאתרים עם פעילות שיווקית קבועה, שבהם ספקים ואנשים מתחלפים לאורך השנה.
| תדירות | מה לבדוק | פעולה מומלצת |
|---|---|---|
| פעם בחודש | רשימת משתמשים עם Administrator | להשאיר רק מי שבאמת חייב גישה מלאה. |
| פעם ברבעון | משתמשים שלא פעילים | להשבית או להוריד הרשאה לאחר בדיקה. |
| אחרי סיום פרויקט | גישות של ספקים חיצוניים | לסגור, להחליף סיסמאות רלוונטיות ולוודא שאין משתמשים מיותרים. |
| לפני שינוי גדול באתר | מפת הרשאות וגיבוי | לבדוק מי עומד לבצע שינוי ומה רמת הסיכון. |
| אחרי חשד לתקלה או פריצה | משתמשים, תוספים ופעולות אחרונות | להחליף סיסמאות, לבטל משתמשים חשודים ולערב איש מקצוע. |
בדיקת משתמשים משתלבת היטב עם תחזוקה שוטפת. אם אתם רוצים להכניס את זה למסגרת רחבה יותר, אפשר להיעזר במאמר על ניהול אתר וורדפרס בשגרה שבועית לשקט תפעולי.
טעויות נפוצות שכדאי להימנע מהן
יש כמה טעויות שחוזרות כמעט בכל אתר שלא נוהל בצורה מסודרת. החדשות הטובות הן שקל למנוע אותן אם יודעים לחפש אותן.
- לתת הרשאת Administrator לכל ספק כדי לסיים מהר את השיחה.
- להשתמש בשם משתמש admin או בסיסמה חלשה שקל לנחש.
- להשאיר משתמשים של ספקים חודשים אחרי סיום העבודה.
- לתת לאיש תוכן הרשאות להתקין תוספים או לשנות הגדרות אתר.
- לא לבצע גיבוי לפני שינוי הרשאות, תוספים או תבניות.
- לא להפריד בין גישה לאתר, גישה לאחסון וגישה לדומיין.
- לעבוד עם משתמש משותף שמונע לדעת מי ביצע שינוי מסוים.
הטעות האחרונה משמעותית במיוחד. אם כמה אנשים עובדים מאותו משתמש, אין כמעט דרך לדעת מי שינה עמוד, מחק תוסף או שבר טופס. משתמש אישי הוא בסיס לאחריות מקצועית.
דוגמה למבנה הרשאות באתר עסקי קטן
נניח שיש לכם אתר וורדפרס של עסק שירותים עם בלוג, דפי נחיתה, טפסי לידים וקמפיינים ממומנים. מבנה הרשאות סביר יכול להיראות כך:
בעל העסק מחזיק הרשאת Administrator, אבל לא משתמש בה לעריכת תוכן יומיומית. בונה האתר או איש התחזוקה מקבל Administrator רק אם הוא אחראי בפועל על תחזוקה, עדכונים ותיקונים. מנהל תוכן מקבל Editor. כותבים חיצוניים מקבלים Contributor או Author. איש SEO מקבל Editor או תפקיד ייעודי לפי הצורך. מנהל הקמפיינים מקבל גישה רק למה שנחוץ לו, למשל דפי נחיתה, GTM או מערכות מדידה, ולא בהכרח הרשאת מנהל מלאה בוורדפרס.
זה לא המבנה היחיד האפשרי, אבל הוא מדגים את החשיבה הנכונה: לא מתחילים מהשאלה איזו הרשאה הכי נוחה לתת, אלא מהשאלה איזו הרשאה הכי מצומצמת ועדיין מאפשרת עבודה טובה.
צ'ק ליסט קצר לפני שנותנים הרשאת מנהל
לפני שאתם נותנים למישהו Administrator, עצרו ובדקו:
- האם הוא באמת צריך להתקין תוספים, לשנות תבניות או לערוך הגדרות מערכת?
- האם אפשר לבצע את המשימה דרך תפקיד נמוך יותר?
- האם יש גיבוי עדכני לפני הפעולה?
- האם מדובר בגישה זמנית או קבועה?
- האם המשתמש אישי ומוגן בסיסמה חזקה?
- האם ברור מי סוגר את הגישה ומתי?
אם עניתם לא על אחת מהשאלות האלה, כנראה שכדאי לעצור לפני פתיחת ההרשאה.
שאלות נפוצות
מה ההרשאה הבטוחה ביותר לכותב תוכן בוורדפרס? בדרך כלל Contributor מתאים לכותבים שצריכים להגיש טיוטות לאישור, ו-Author מתאים לכותבים שאפשר לסמוך עליהם לפרסם את התוכן שלהם. אין סיבה לתת לכותב תוכן הרשאת Administrator.
האם איש SEO צריך הרשאת מנהל באתר? לא תמיד. בהרבה מקרים Editor או הרשאה ייעודית של תוסף SEO מספיקה. הרשאת מנהל נדרשת בעיקר כאשר צריך לשנות הגדרות תוסף, להתקין כלי חדש או לטפל בעניינים טכניים.
האם בטוח לתת למפתח גישת Administrator? לפעמים זה הכרחי, אבל עדיף לעשות זאת לזמן מוגבל, עם משתמש אישי, גיבוי עדכני וסביבת staging אם קיימת. אחרי סיום העבודה כדאי לבדוק אם עדיין צריך להשאיר את הגישה פתוחה.
כמה משתמשי Administrator צריכים להיות באתר וורדפרס? כמה שפחות. בדרך כלל מספיקים בעל האתר, ספק תחזוקה מרכזי ואולי גורם טכני נוסף לגיבוי. אם יש הרבה מנהלים, כדאי לבדוק מי באמת צריך גישה מלאה.
האם מחיקת משתמש יכולה למחוק גם תוכן? כן, בעת מחיקת משתמש וורדפרס יכולה לשאול מה לעשות עם התוכן שלו. חשוב לשייך את התוכן למשתמש אחר ולא למחוק אותו בטעות. אם לא בטוחים, עדיף להוריד הרשאה או להשבית לפני מחיקה מלאה.
לסיכום
הרשאות באתר וורדפרס הן שכבת הגנה קריטית על הנכס הדיגיטלי של העסק. הן משפיעות על אבטחה, תוכן, מדידה, SEO, קמפיינים וחוויית ניהול יומיומית. ככל שהאתר מחובר ליותר מערכות שיווקיות, כך חשוב יותר לנהל גישות בצורה מסודרת.
הדרך הבטוחה היא פשוטה: משתמש אישי לכל אדם, הרשאה מינימלית, גישה זמנית כשאפשר, תיעוד מסודר, בדיקה תקופתית וסגירה מהירה של משתמשים שכבר לא צריכים גישה.
אם האתר שלכם הוא חלק ממערכת שיווק רחבה יותר, עם קמפיינים, מדידה, SEO, אוטומציות ותוכן, כדאי לנהל את ההרשאות כחלק מהתפעול השיווקי כולו. ב-Brandbuilder's Collective אפשר לקבל ליווי שמחבר בין ניהול קמפיינים, מדידה, תשתיות שיווק ועבודה מסודרת עם מומחים, כדי שהאתר לא רק ייראה טוב, אלא יעבוד נכון ובטוח.